AIを「使う」から、AIに「任せる」へ。
第3回は、Issue(タスク)を起点にAIエージェントが実装まで進める仕組みと、エージェントを社員と同じ枠組みで管理する考え方をお伝えします。
- AIとの会話から、そのままタスクを起票する方法
- Issueを起点に、AIエージェントが実装から変更の提出までを担う流れ
- AIエージェントを「社員と同じ枠組み」で管理する考え方
- 脆弱性の検知から修正の実装までをつなぐ、次の取り組み
次の一歩は、AIを「使う」から「任せる」へ
第1回では情報をAIが読める場所に集める「準備」を、第2回ではルール・テスト・セキュリティをそろえる「仕組み」をご紹介しました。ここまで整うと、AIは「人が横について使う道具」から、まとまった仕事を任せられる相手に変わってきます。
そこで私たちが進めているのが、Issue(タスク)を起点にした自動化です。人がやるのは、何を作るかを決めることと、最後に承認すること。その間の作業を、AIエージェントが担います。
自動化① 会話から、そのままタスクにする
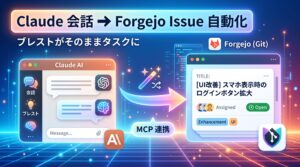
入口は、AIとの会話です。課題や改善案をAIと話し合い、その内容をそのままIssueとして起票・更新できるようにしました。議事録やメモを見返して、手でタスクに書き起こす必要はありません。
タイトル:スマホ表示でログインボタンのタップ領域を拡大する
要件:タップ領域を48px以上にする/他のボタンとの間隔を確保する
AIに渡す権限は、タスクの読み書きとコードの閲覧だけに絞っています。管理者の権限は渡しません。誤った動きや外部からの攻撃があっても、リポジトリそのものを壊されることがないようにするためです。
※ 仕組みの作り方は、こちらの記事で詳しく紹介しています:Claudeとの会話・ディスカッションから直接タスク化!ForgejoへIssueを自動起票するMCP環境の構築(npx・Docker対応)
自動化② Issueを起点に、AIエージェントが実装する
起票されたIssueは、AIエージェントが引き取ります。社内のAIサーバーが司令塔(オーケストレーター)として新しいIssueを見つけて振り分け、コーディングを担当するエージェントが実装し、変更を提出するところまでを進めます。
- 1Issueを作成する(人やAIとの会話から。他のシステムからの起票も検証中)人
- 2社内のAIサーバーがIssueを見つけ、担当のエージェントに振り分ける稼働中
- 3外部のクラウドAIとのやり取りは自社のマスキングプロキシを通し、決まったルールで個人情報やキー情報などを伏せてから送る稼働中
- 4エージェントが実装し、変更を提出する稼働中
- 5自動テストが失敗したら、エージェントが自分で直す稼働中
- 6レビュー担当のエージェントが一次レビューをする検証中
- 7人が確認し、承認して取り込む人
- 8開発環境へ自動で反映する検証中
どれだけ自動化しても、取り込みの判断は必ず人が行います。エージェントは「下書きを完成品に近づけるところ」まで。何を作るか(1)と、取り込んでよいか(7)は、人が持ち続けます。
自動化③ エージェントも「社員と同じ枠組み」で管理する
AIエージェントに仕事を任せるうえで、私たちがいちばん大事にしているのは統制です。この取り組みの目的は、時間を減らすことそのものではありません。AIエージェントを、人と同じ枠組みで管理したまま実際の開発に使えることを、実物で確かめることです。時間の短縮は、その結果としてついてくるものだと考えています。
エージェントにもIDを
社員と同じ認証の仕組みで、エージェントにもアカウントと権限を与えます。止めたいときは、社員のアカウントと同じ場所から止められます。
鍵は、作業ごとに発行して使い捨て
作業のたびに、対象のリポジトリにだけ使える鍵を発行し、作業が終わると無効にします。AIを呼び出すための鍵も同じです。長く使える鍵を、エージェントに持たせません。
使い捨ての環境で動かす
エージェントは作業ごとに使い捨ての隔離環境で動きます。そこから社内で届くのは、開発用のGit基盤とマスキングプロキシだけ。アカウントの管理や記録のシステムには届きません。
すべての操作を記録する
どのコードが、どのタスクから、誰の依頼で、どのAIによって作られたか。数分でたどれることを、実際に確かめています。
※ コーディングやレビューには、外部のクラウドのAIを使っています。そのため、AIとのやり取りはすべて自社のマスキングプロキシを通し、決まったルールで個人情報やキー情報などを伏せてから送っています。ルールに当てはまる個人情報やキー情報が、伏せ字にされないまま外部のAIへ送られることを防いでいます。
自動化④ 入口は、会話だけではない
この仕組みは、「Issueで依頼を受け、エージェントが動き、最後に人が承認する」という、とてもシンプルな型でできています。だからこそ、入口を増やせます。
いま検証を進めているのが、自社製品「Smart Cyber Checker」との連携です。システムの技術構成に関係する脆弱性を検知したら、AIがソースコードを解析して影響する箇所と直し方を整理し、Issueとして起票する。この解析は、Smart Cyber Checkerの機能として追加する予定です。あとは、ここまでご紹介した流れでエージェントが修正を作り、人が承認します。
Smart Cyber Checker サイバーリスクを見逃さない仕組みを
- 公的な脆弱性データベース(JVN・NVD)から、最新の情報を自動で集めます
- システムで使っている製品やソフトウェアを登録しておくと、関係する脆弱性だけをメールでお知らせします
- 深刻度ごとに通知のオン・オフを選べるので、重要なものを見逃しません
- AIが詳しいレポートの下書きを作り、担当者が確認・承認してから届けられます
- 1脆弱性を検知する(Smart Cyber Checker)提供中
- 2AIがソースコードを解析し、影響箇所と直し方を整理する(Smart Cyber Checkerに機能追加予定)検証中
- 3Issueを自動で起票し、エージェントが修正とテストを作る検証中
- 4人が確認し、承認して取り込む人
脆弱性への対応は、「自分たちに関係があるか」を調べ、「どこを直すか」を突き止めるまでに時間がかかります。その部分をAIが先回りして整理することで、見つけてから直すまでの時間を短くし、対応漏れをなくすことを目指しています。
入口だけでなく、担い手も増やせます。今はコーディングが中心で、レビューも検証を進めています。将来はデザインなど開発以外の仕事にも広げていく考えです。ID・権限・記録の仕組みは共通なので、入口と担い手を足していくだけで広げられます。
やってみて分かったこと
自動化は、準備と仕組みの上に乗る
情報がそろい、ルールとテストが決まっているから、エージェントに任せられます。いきなり自動化から始めても、うまく回りません。
統制は、あとから足さない
IDや記録の仕組みは、最初から一緒に作りました。後から足すより、ずっと簡単で確実です。
型をシンプルに保つ
「Issueで受けて、人が承認する」という型が単純だからこそ、入口も担い手も増やしやすくなりました。
チェックリスト:まずはここから
- AIとの会話から、タスクを起票できるようにする
書き起こしの手間がなくなるだけでも、議論がタスクに変わる速さが変わります。 - AIに渡す権限を最小限にする
タスクの読み書きとコードの閲覧だけ。管理者の権限は渡しません。 - 「何を作るか」と「取り込むか」は人が持つ
この2点を決めておけば、その間はAIに大きく任せられます。 - エージェントにもIDと記録を用意する
誰が何をしたかを、人もAIも同じようにたどれる状態にしておきます。
関連する記事
次回は「第4回 コスト:浮いた費用をAIへ」。開発ツールの見直しで生まれた費用をAIに回し、さらにエージェントでAIの費用そのものも下げる考え方をご紹介します。
コメント